



1Panel 面板安装指南:从选机、安装到安全上手的完整路径
装面板这件事,真正的分水岭不在安装命令本身——那只有一行——而在装之前想没想清楚、装之后有没有把安全设置补齐。这篇按实际动手的顺序来:先判断 1Panel 适不适合你,再检查机器,执行安装,第一次登录就把该改的都改掉,然后装上第一个应用,最后把备份和排障的思路交代清楚。具体的版本细节以 1Panel 官方文档 当前内容为准。
先判断:你需不需要这个面板
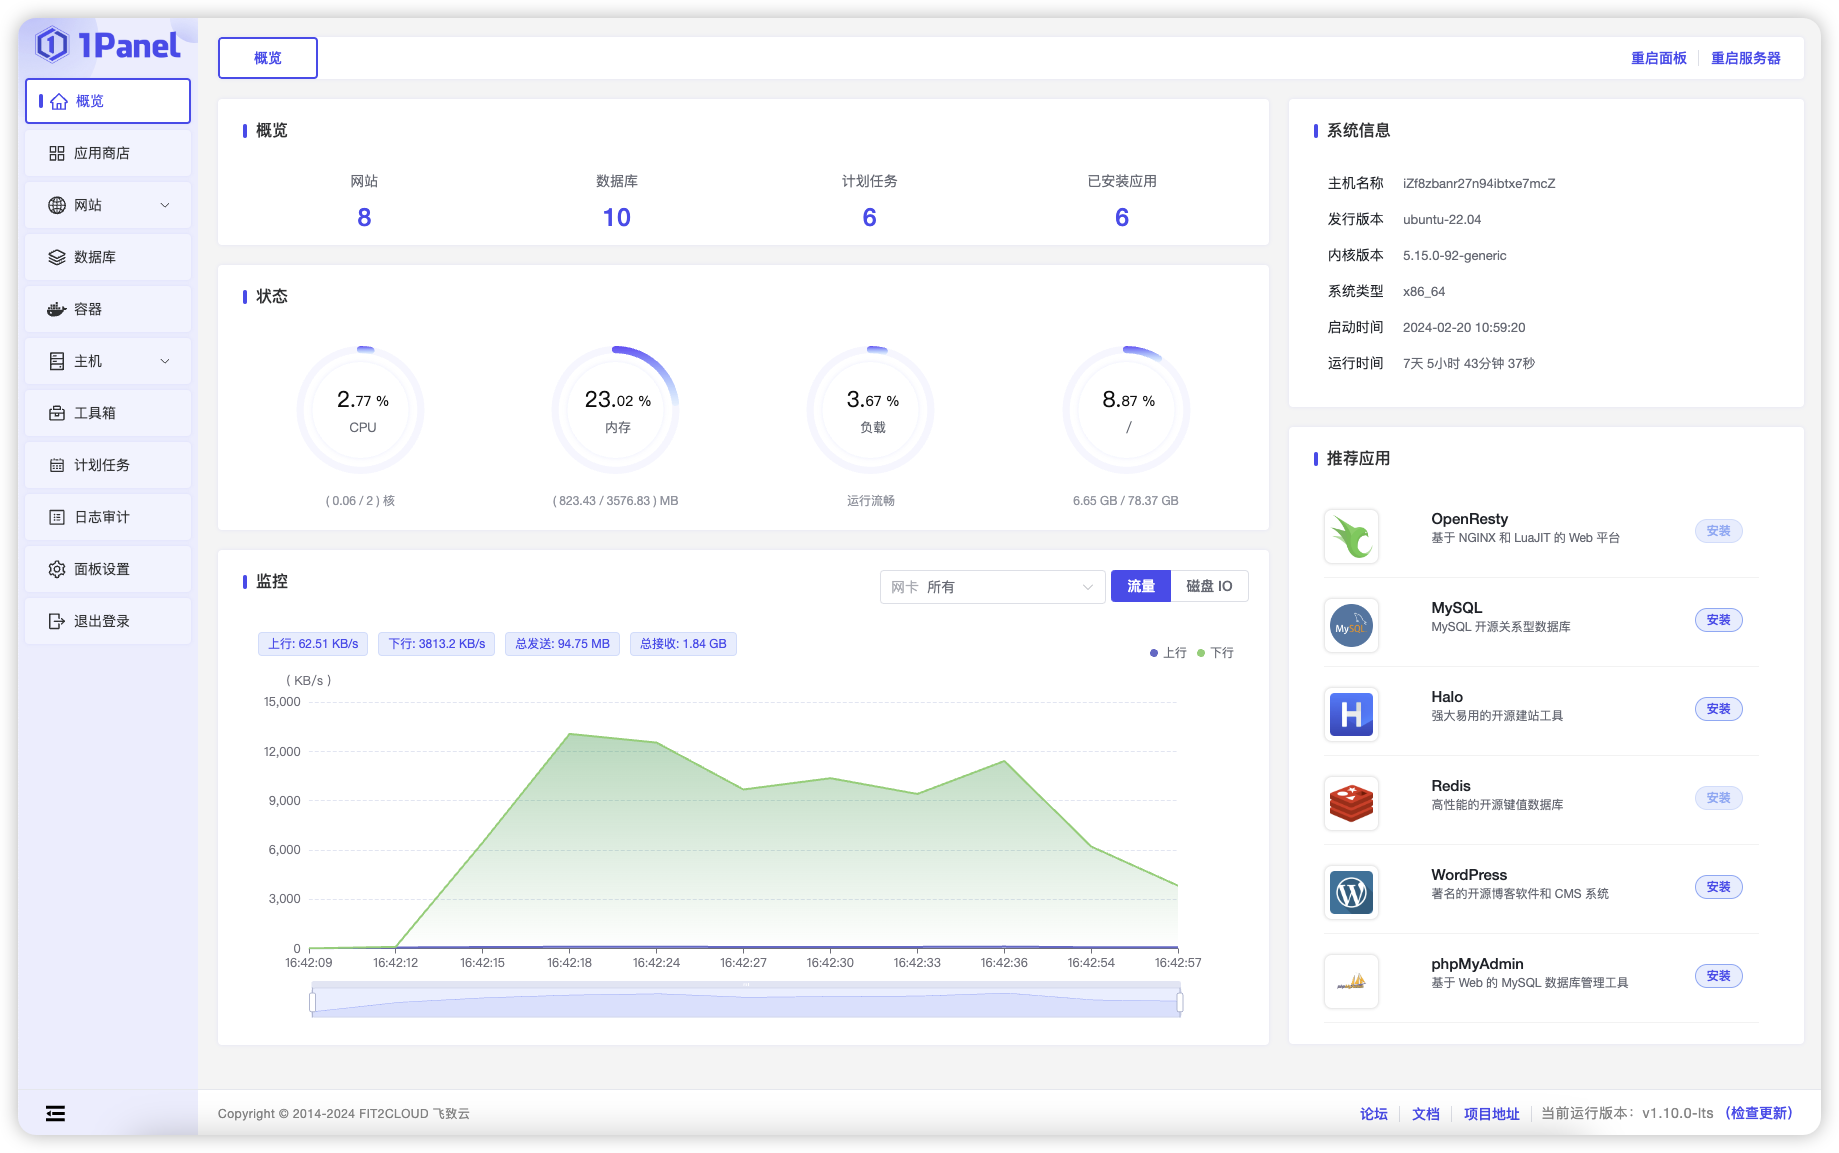
1Panel 是一款开源的 Linux 服务器运维管理面板,核心思路是把网站、数据库、Docker 应用都收进一个 Web 界面里管,应用以容器方式部署。它适合这样几类人:手上有几台 VPS、要跑三五个网站或自托管应用,不想每次改配置都去敲命令;或者刚从虚拟主机过渡到独立服务器,需要一个能「看见」服务器状态的过渡工具。
反过来,如果你只跑一个静态站,或者已经习惯了纯命令行加脚本化运维,面板带来的便利有限,还多了一个需要维护和防护的入口。和宝塔这类老牌面板相比,两者的取舍一句话就能说清:1Panel 开源、无捆绑推销,应用生态围绕 Docker 展开,风格更克制;宝塔在国内用户量和插件沉淀上更厚,PHP 建站的老玩法支持更全。你已有明确偏好就不用纠结,没有偏好、且打算用容器方式部署应用,选 1Panel 是顺理成章的。
还要提前有个认知:装了面板不等于可以不管服务器。系统更新、备份策略、安全巡检这些事,面板能帮你点按钮,但替你做不了决定。本文后半部分会把这些「决定」逐个讲到。
选机与系统要求
1Panel 对机器的要求不高,但有几个硬条件先对一下:
- 操作系统:主流 Linux 发行版即可,Debian、Ubuntu 这类 Debian 系,或 CentOS、Rocky Linux、AlmaLinux 这类 RedHat 系都在支持范围内,部分国产发行版也在列表里。新装机器优先选还在维护期内的 LTS 版本,别拿已经停止更新的老系统起步。
- 架构:以 x86_64 为主,ARM64 等架构也有对应构建,买机器时确认架构与发行版的组合在支持列表内。
- 资源:官方口径下 1 核 CPU、1GB 左右可用内存就能起步,但面板本身加上 Docker 里要跑的应用才是真实开销。只跑面板加一两个小应用,1 核 2GB 是更稳妥的起点;要建站或跑数据库,把内存留到 4GB 起。
- 磁盘:系统盘别低于 20GB。容器镜像、应用数据和备份都在往这块盘上堆,盘满是新手最常遇到的故障源。
- 网络:在线安装需要服务器能正常访问外网下载组件;完全离线的环境要走离线包路线,本文末尾会提一句。
装前检查清单
动手之前,花三分钟把下面几项过一遍,能挡掉绝大多数「装到一半卡住」的情况:
执行安装
在线安装只有一条命令,区分发行版只是执行方式略有差别:
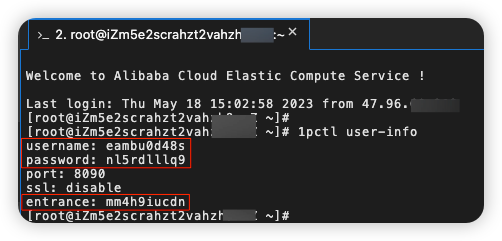
curl -sSL https://resource.fit2cloud.com/1panel/package/quick_start.sh -o quick_start.sh && sh quick_start.shcurl -sSL https://resource.fit2cloud.com/1panel/package/quick_start.sh -o quick_start.sh && sudo bash quick_start.shcurl -sSL https://resource.fit2cloud.com/1panel/package/quick_start.sh -o quick_start.sh && bash quick_start.sh脚本跑起来之后会依次做几件事:探测系统环境、补齐 Docker、拉取面板本体、初始化数据并注册成系统服务,最后在终端打印出访问地址、用户名和初始密码。整个过程通常几分钟,取决于机器性能和下载速度。这里有两个细节值得注意:第一,打印出来的访问地址带着一段随机路径,那是「安全入口」,不是装饰,是后面安全设置的一部分,先原样保存好;第二,初始密码只在这时完整出现一次,当场记进密码管理器,别指望回头再来翻终端记录。万一真的错过了,用下面这条命令随时能重新查:
1pctl user-info云服务器用户还有一步不能省:去云厂商控制台的安全组里放行面板端口。以 阿里云 为例,在 ECS 实例的安全组入方向规则里添加面板端口的放行(端口放行细节可参考阿里云官方的安全组说明),腾讯云、华为云同理,找到对应实例的安全组配置即可。放行范围先只对自己的出口 IP 开,别图省事一上来就对全网开放——面板端口的收敛放到下一节细说。
第一次登录:先把安全设置补齐
能打开登录页只是开始。下面这几件事请在装任何应用之前做完,它们的共同点是:现在做只要几分钟,等面板被扫描器盯上之后再做就是亡羊补牢。
改密码,并开两步验证。 初始密码是脚本生成的,用它登录后第一件事就是换成自己的强密码,并到个人设置里开启两步验证(MFA)。面板是整台服务器的钥匙,多这一道动态验证码,密码泄露时还能兜底。注意把恢复用的助记信息离线存好,手机丢了又没有备份码,是真的会把自己锁在门外——真锁死了也不是没救,用 1pctl reset mfa 可以在服务器端取消两步验证,但这恰好说明:能碰到服务器 shell 的人权限大于面板,服务器账号本身的安全同样要上心。
确认安全入口,并考虑改端口。 安全入口的作用是让登录页地址不可猜测:只知道 IP 和端口、没有入口路径的人,连登录框都看不到。安装时生成的那段随机路径如果觉得太长不好记,可以换成自己的一段,但不要改回空、也不要用 admin、login 这类能被字典扫到的词。默认的面板端口同理,可以改成一个不显眼的高位端口:
1pctl update port 目标端口改完记得同步调整安全组和防火墙的放行规则,再用新地址验证能打开。
有域名就绑域名、上 HTTPS。 长期使用建议给面板绑一个子域名(比如 panel.example.com),并在面板设置里启用 HTTPS:可以用面板里申请的 Let's Encrypt 证书,也可以把已有证书上传应用。绑域名还有个附带好处:可以在面板里设置授权 IP,只允许自己常用的几个出口 IP 访问,其余来源直接拒绝。没有固定 IP 时,这条可以放宽,但安全入口、强密码加两步验证这三样不能少。
把这一节压缩成一张清单,就是:
装上第一个应用:把流程走通
安全设置做完,再开始装东西。1Panel 里有两条典型的部署路径,先用其中一条把流程走通,后面装什么都是同样的逻辑。
路径一:建一个网站。 在「网站」里新建站点之前,通常先去应用商店安装 OpenResty 作为 Web 服务器。建站时填域名、选好网站目录,创建完成后做三件事:到域名服务商处把解析指到这台服务器;在网站设置里申请 Let's Encrypt 证书并开启强制 HTTPS;最后打开站点确认能访问,再决定要不要放业务代码进去。整个链路的关键认知是:证书、反向代理、伪静态这些过去要手写配置文件的东西,在这里都是表单,但表单背后的顺序不能乱——解析没生效就申请证书必然失败,这是新手最常卡住的一步,遇到证书申请失败先查解析,别怀疑面板。
路径二:装一个 Docker 应用。 应用商店里的应用(数据库、博客系统、各类自托管工具)点安装后,面板会让你填几个参数,其中最重要的是端口和数据目录:端口要避开已被占用的,装之前先想好这台机器上各服务的端口分配;数据目录保持默认的持久化路径即可,不要图省事改到临时目录。安装完成后,用「容器」页面确认服务状态是运行中,再通过 IP 加端口访问验证。需要调整参数时回应用详情里改配置并重建,不要直接去改容器内部的文件——容器重建后那些改动就没了,这是容器化部署和传统部署最大的思维差异。
把这两条路径各走一遍,你对 1Panel 的工作方式就有完整概念了:面板负责把应用以容器形式拉起来、用表单管理配置,真正的数据都在持久化目录和数据库里。后面无论装 WordPress、Halo 还是任何商店应用,都是同一套心智模型。
日常维护:升级与常用命令
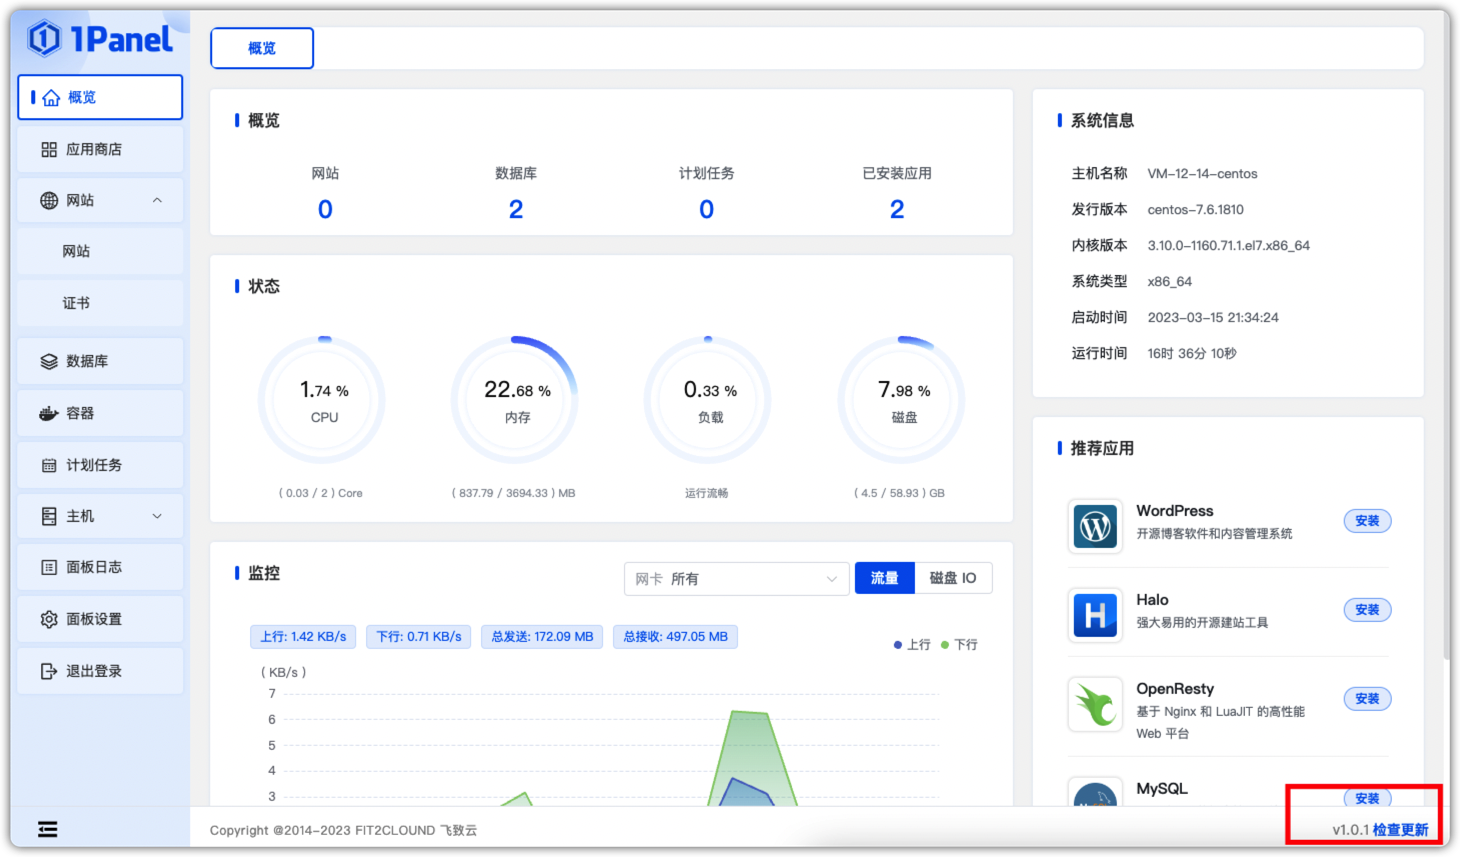
面板的升级入口在 Web 界面右下角,点检查更新就能在线完成;习惯命令行的也可以用 1pctl update 处理版本相关操作,1pctl version 查看当前版本。升级前养成两个习惯:一是先做一次备份(下一节),二是避开业务高峰,升级过程面板服务会短暂重启。升级如果中途出问题,先去看日志目录里的升级日志再决定下一步,不要连续重复点升级。
除了升级,日常会用到的 1pctl 命令其实不多,记住这一组就够了:
1pctl status        # 看面板服务状态
1pctl restart       # 重启面板服务
1pctl user-info     # 忘了入口、用户名时查访问信息
1pctl reset entrance  # 取消安全入口(入口遗忘或配置事故时用)
1pctl reset domain    # 取消域名绑定
1pctl reset ips       # 取消授权 IP 限制(把自己锁在外面时用)
其中 reset 系列是「救命命令」:它们用在你在面板里把自己设置锁死的情况——入口忘了、授权 IP 把自己挡在外面、两步验证设备丢了。知道有这条后路,前面那些安全设置就可以放心大胆地开。完整的命令清单随时用 1pctl help 查看,卸载则是 1pctl uninstall,注意卸载会连同面板管理的数据一起清掉,执行前务必确认备份在手。
备份与迁移:先想清楚再动手
关于备份,要先建立一个认知:1Panel 的备份对象分两层。一层是面板自身的配置与它托管的应用、网站、数据库,面板里可以建定时备份任务,把备份包送到对象存储(各家云厂商的 OSS、COS 或兼容 S3 的存储、MinIO 等)或保留在本地;另一层是整机层面的快照,那是云厂商控制台的功能。两层都要有:面板备份解决「应用误删、改坏配置」,整机快照解决「系统层面翻车」。
几个实操要点:
- 备份目的地不要只选本机磁盘。机器坏了或被入侵时,同盘的备份会一起没,至少要有一份在服务器之外的存储里。
- 定时任务的保留份数要设,别让备份无限堆积把磁盘撑满——那会反过来制造故障。
- 备份做完不是终点,隔一段时间要真去恢复一次验证可用。没验证过的备份,只能算「有过备份动作」。
- 迁移到新服务器的顺序是:新机装同版本或更高版本的 1Panel,把备份包传过去后恢复,再逐个验证网站与应用、改域名解析。整机迁移也可以先在新旧两台并行运行、确认无误后再切解析,把停机风险降到最低。恢复整机数据时
1pctl restore是对应的命令入口,细节以官方文档为准。
故障排查
最后把常见问题按「先查什么」的顺序列成一张表。排查的通用原则是先看服务状态、再看端口监听、然后看日志,多数问题在这三步内就能定位。
| 现象 | 先查什么 | 处理方向 |
|---|---|---|
| 浏览器打不开面板 | 1pctl status 确认服务在跑;云控制台安全组是否放行了当前面板端口 | 服务没起就重启;改过端口的,用新端口加安全入口访问 |
| 地址能通但提示入口错误 | 访问地址是否带了完整的安全入口路径 | 用 1pctl user-info 重新核对入口;实在忘了用 1pctl reset entrance 取消后重设 |
| 密码正确却登不进去 | 是否开了两步验证或授权 IP,且当前网络出口 IP 变了 | 在服务器端用 1pctl reset mfa 或 1pctl reset ips 解开,再回面板重新设置 |
| 忘了管理员密码 | —— | 直接在服务器上执行 1pctl update password 重置 |
| 安装脚本中途失败 | 磁盘空间(df -h)、网络连通、是否已有其他面板或 Docker 冲突 | 清出空间或处理冲突后重跑脚本;仍失败就带着安装日志去社区查 |
| 应用安装卡住或失败 | 容器页面的日志、磁盘余量、端口是否被占用 | 多数是镜像拉取慢或端口冲突:换空闲端口、检查网络后重试 |
| 申请 SSL 证书失败 | 域名解析是否已经指向本机、80 端口是否可达 | 解析生效后再申请;云厂商处确认 80 端口未被拦截 |
| 面板越用越卡 | 主机监控里的 CPU、内存与磁盘占用,容器列表里谁在吃资源 | 先定位是哪个应用的问题再处理,不要一上来就重启整机 |
如果表里没有覆盖你的情况,带着日志去官方渠道求助的效率最高:1Panel 的 GitHub 仓库 提 issue 时附上版本与日志片段,社区论坛 里也有大量已解决的同类问题可以先搜一遍。涉及 Docker 本身概念的疑问,查 Docker 官方文档;命令层面的手生,则推荐一个 Linux 命令手册 放在手边。
小结
回头看这条路径:判断适不适合、检查机器、一行命令装好、第一次登录先补安全设置、再装第一个应用走通流程,最后把备份当成习惯。1Panel 的价值是把重复劳动收进界面,而真正决定这台服务器能稳定跑多久的,还是端口收敛、备份异地、升级前留后路这些朴素习惯。面板装好只是起点,把这几件事坚持下来,才算真正上手。